Η κλοπή τεράστιου όγκου ευαίσθητων προσωπικών δεδομένων, που αφορούν ενδεχομένως δεκάδες χιλιάδες νυν και πρώην υπαλλήλους του FBI, από μια εγκληματική ομάδα χάκερ εξελίσσεται σε μία από τις σοβαρότερες παραβιάσεις ευαίσθητων κυβερνητικών πληροφοριών στις ΗΠΑ, αναγκάζοντας την υπηρεσία να σπεύσει για την προστασία του προσωπικού της εν μέσω της πίεσης που δημιουργούσε μια αβέβαιη προθεσμία.
Από τους Dustin VolzAlan, FeuerCharlie Savage και Adam Goldman/The New York Times
Σχεδόν μία εβδομάδα αφότου η ομάδα «ShinyHunters» αποκάλυψε ότι είχε υποκλέψει προσωπικά στοιχεία υπαλλήλων από την πύλη προσλήψεων της υπηρεσίας και απείλησε να τα δημοσιοποιήσει στο διαδίκτυο, οι ερευνητές του FBI προσπαθούν ακόμη να εξακριβώσουν τον τρόπο με τον οποίο σημειώθηκε η παραβίαση και το συνολικό μέγεθος της ζημιάς.
Σύμφωνα με ανάλυση ορισμένων εκ των αρχείων από τους New York Times, η κυβερνοεπίθεση φαίνεται να οδήγησε στην κλοπή διευθύνσεων κατοικίας, αριθμών Κοινωνικής Ασφάλισης, στοιχείων για απόρρητες αναθέσεις καθηκόντων και πολλών άλλων δεδομένων. Ορισμένοι συγκρίνουν ήδη το περιστατικό με την παραβίαση, από πλευράς Κίνας, περισσότερων από 20 εκατομμυρίων αρχείων του Γραφείου Διαχείρισης Προσωπικού (Office of Personnel Management) πριν από μία και πλέον δεκαετία, ένα συμβάν που θεωρήθηκε τόσο καταστροφικό, ώστε αξιωματούχοι και νομοθέτες δεσμεύτηκαν ότι δεν θα επέτρεπαν ποτέ να επαναληφθεί κάτι παρόμοιο.
Πολλοί υπάλληλοι του FBI πληροφορήθηκαν για την κυβερνοεπίθεση μόλις είδαν τις σχετικές ειδήσεις την Τρίτη, σύμφωνα με νυν και πρώην αξιωματούχους. Την επόμενη μέρα, το προσωπικό του FBI έλαβε ένα μήνυμα ηλεκτρονικού ταχυδρομείου που υπενθύμιζε ότι ο Οκτώβριος είναι μήνας ευαισθητοποίησης για την κυβερνοασφάλεια· μια κίνηση που, όπως ανέφερε ένα από τα προαναφερθέντα άτομα, φάνηκε σε κάποιους εντελώς άστοχη και εκτός πραγματικότητας, δεδομένης της σοβαρής παραβίασης που είχε προηγηθεί.
Την Παρασκευή, η ηγεσία της υπηρεσίας, σε εσωτερικό σημείωμα προς το προσωπικό, χαρακτήρισε την παραβίαση ως περιστατικό κυβερνοασφάλειας και παραδέχτηκε ότι κλάπηκαν προσωπικά στοιχεία των υπαλλήλων της.
«Εργαζόμαστε με την παραδοχή ότι ο δράστης της επίθεσης προβαίνει επίσης σε εξαγωγή προσωπικών στοιχείων ταυτοποίησης (PII) όλων των υπαλλήλων του FBI», αναφέρεται στο σημείωμα — το περιεχόμενο του οποίου περιγράφηκε από άτομο που το είχε δει.
Στο σημείωμα ανακοινωνόταν ότι η υπηρεσία θα παρείχε ενημερώσεις μέσω διαδικτύου τις επόμενες εβδομάδες και δίνονταν οδηγίες στους υπαλλήλους να παραμείνουν σε εγρήγορση τόσο στο σπίτι όσο και στην εργασία, να αναφέρουν τυχόν ανεπιθύμητες επικοινωνίες ή απειλές, να αποφεύγουν να απαντούν σε κλήσεις από άγνωστους αριθμούς και να ρυθμίσουν λογαριασμούς φωνητικού ταχυδρομείου με φωνές που παράγονται από Τεχνητή Νοημοσύνη. «Η ηγεσία της υπηρεσίας παραμένει προσηλωμένη στη διασφάλιση της ασφάλειας τόσο της δικής σας όσο και της οικογένειάς σας», ανέφερε το κείμενο.
Ωστόσο, πολλά μέλη του προσωπικού, πρώην και νυν, παραμένουν στο σκοτάδι σχετικά με το αν έχουν κλαπεί τα δεδομένα τους. Τις τελευταίες ημέρες, ορισμένοι ρωτούσαν με αγωνία τους δημοσιογράφους των Times αν τα ονόματά τους περιλαμβάνονταν στα δεδομένα που υπεκλάπησαν, αναρωτώμενοι αν έπρεπε να λάβουν μέτρα για την προστασία του εαυτού τους ή των οικογενειών τους.
Σε δήλωσή της τη Δευτέρα, η υπηρεσία ανέφερε ότι «εργάζεται πυρετωδώς για τη διερεύνηση του περιστατικού στον κυβερνοχώρο που αφορά τον ιστότοπο FBIJobs.gov και βρίσκεται σε τακτική επικοινωνία με όσους ενδέχεται να έχουν επηρεαστεί, συμπεριλαμβανομένων πολλαπλών ενημερώσεων προς το σύνολο του προσωπικού εντός 24 ωρών από τη δημοσιοποίηση του θέματος».
Στην ανακοίνωσή του, το FBI πρόσθεσε: «Το FBI θέτει ως ύψιστη προτεραιότητα την ασφάλεια των πληροφοριών του και την προστασία του προσωπικού του, και η έρευνά μας βρίσκεται σε εξέλιξη».
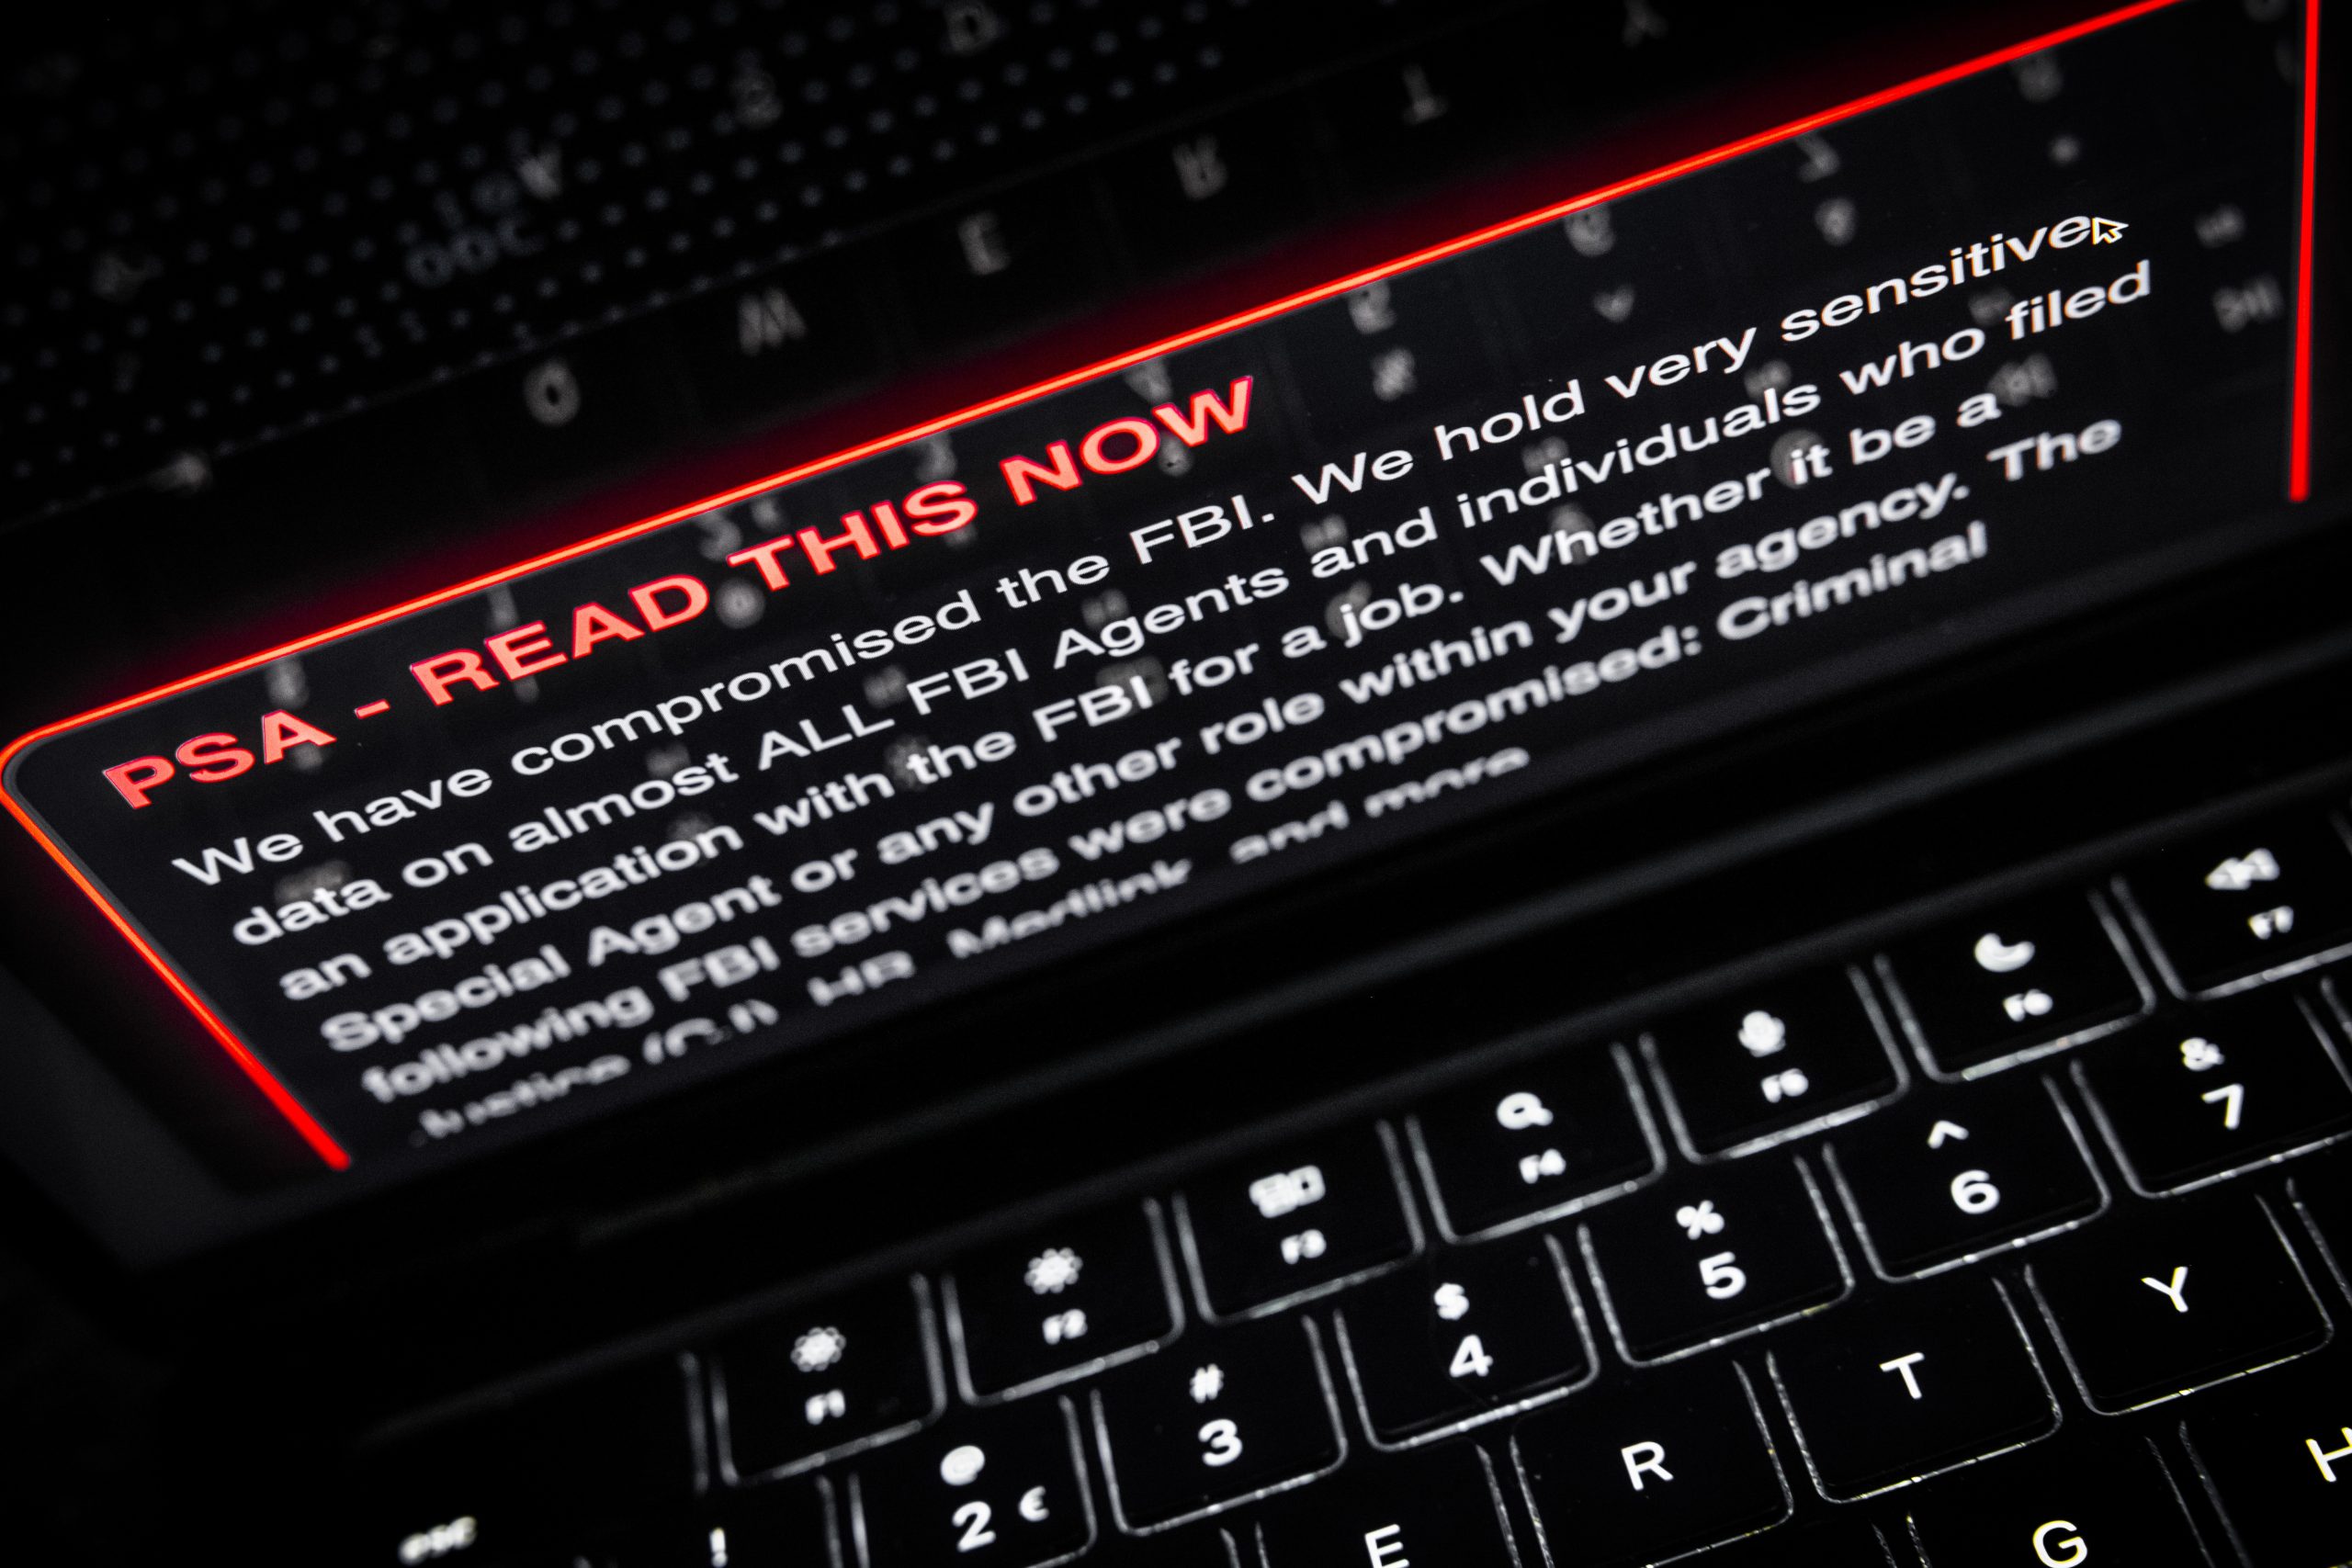
Ανακοινώνοντας την κυβερνοεπίθεση, η ομάδα ShinyHunters, η οποία θεωρείται ότι αποτελεί μια χαλαρή συλλογικότητα νεαρών χάκερ με δράση σε παγκόσμιο επίπεδο, δήλωσε ότι έβαλε στο στόχαστρο το FBI ως αντίποινα για μια δημόσια προειδοποίηση που είχε εκδώσει η υπηρεσία την άνοιξη. Στην προειδοποίηση εκείνη, το FBI ανέφερε ότι η εν λόγω ομάδα ήταν γνωστό πως παρενοχλούσε θύματα και μέλη των οικογενειών τους, χρησιμοποιώντας απειλητικές ή καταναγκαστικές μεθόδους. Στο μήνυμά τους, οι χάκερ απαίτησαν από το FBI να «διορθώσει ή απλώς να ΑΦΑΙΡΕΣΕΙ» την προειδοποίηση, προειδοποιώντας για περαιτέρω συνέπειες σε αντίθετη περίπτωση.
Σε μήνυμα ηλεκτρονικού ταχυδρομείου που απέστειλαν στους «Times» την Παρασκευή, οι ShinyHunters δήλωσαν ότι η υπηρεσία είχε περιθώριο μέχρι το τέλος της Τρίτης για να ικανοποιήσει το αίτημά τους, αν και οι ίδιοι οι χάκερ φάνηκαν να αναγνωρίζουν ότι είναι απίθανο να ενδώσει το FBI.
Το μήνυμα αυτό άφηνε ανοιχτό το ενδεχόμενο να μην δημοσιοποιήσουν οι χάκερ τα δεδομένα στο διαδίκτυο, παρόλο που η ομάδα επαναλάμβανε την προθεσμία που είχε θέσει. Ωστόσο, τη Δευτέρα, σε νέα της ανακοίνωση, η ομάδα ισχυρίστηκε ότι δεν είχε ποτέ την πρόθεση να προβεί σε μια τέτοια ενέργεια.
«Από την αρχή κιόλας είχαμε αποφασίσει ότι δεν θα δημοσιεύαμε ποτέ αυτά τα δεδομένα», ανέφερε η ομάδα. «Δεν είχαμε ποτέ την πρόθεση ούτε σχεδιάζαμε κάτι τέτοιο». Πρόσθεσε δε ότι η κυβερνοεπίθεση και η απειλή κατά του FBI αποτελούσαν μια «εκστρατεία μάρκετινγκ για την προστασία της επιχείρησής μας» και δήλωσε ότι «δεν πρόκειται να προβούμε σε περαιτέρω ενέργειες» σχετικά με τα δεδομένα, ούτε θα αποκαλύψουμε περισσότερες λεπτομέρειες για το περιεχόμενο των αρχείων.
«Δεν επιδιώκουμε κλιμάκωση, καθώς οι στόχοι μας έχουν σε μεγάλο βαθμό επιτευχθεί», ανέφερε η ομάδα.
Μένει να φανεί τι θα πράξουν οι ShinyHunters, με τους ερευνητές ασφαλείας να προειδοποιούν ότι, ακόμη και αν δεν δημοσιοποιήσουν τα δεδομένα στο διαδίκτυο, θα μπορούσαν να τα πωλήσουν σε άλλους εγκληματίες ή σε ξένες κυβερνήσεις.
Επίσης, δεν είναι σαφές πόσο μεγάλος είναι ο όγκος των ευαίσθητων πληροφοριών που υπέκλεψαν οι χάκερ. Η ομάδα ισχυρίστηκε δημόσια ότι απέσπασε αρχεία για όλα τα άτομα που έχουν υποβάλει αίτηση εργασίας στο FBI και δήλωσε στους «Times» ότι ο αριθμός των ατόμων των οποίων τα στοιχεία εκτέθηκαν ανέρχεται σε δεκάδες χιλιάδες.
Ο Ciaran Martin, πρώην επικεφαλής της βρετανικής υπηρεσίας κυβερνοάμυνας, δήλωσε ότι η παραβίαση του FBI πιθανότατα είχε «τεράστιο αντίκτυπο στην επιχειρησιακή ικανότητα» της υπηρεσίας και θα μπορούσε να καταγραφεί ως μία από τις πιο σοβαρές παραβιάσεις δεδομένων στην ιστορία — ακόμη πιο σοβαρή και από την κλοπή δεδομένων από το Γραφείο Διαχείρισης Προσωπικού (Office of Personnel Management).
«Η απώλεια των δεδομένων 20 εκατομμυρίων ομοσπονδιακών υπαλλήλων προς όφελος των Κινέζων ήταν σοβαρό πλήγμα», δήλωσε ο Martin.
«Ωστόσο, γνώριζες ότι οι Κινέζοι δεν θα τα πωλούσαν ούτε θα τα δημοσιοποιούσαν».
Από τις αναθέσεις καθηκόντων υψηλής ευαισθησίας στο TSA PreCheck
Ένα δείγμα των αρχείων που οι χάκερ μοιράστηκαν με τους «Times» και άλλους ειδησεογραφικούς οργανισμούς περιλαμβάνει τόσο νεοπροσληφθέντες όσο και συνταξιούχους υπαλλήλους, με ημερομηνίες γέννησης που κυμαίνονται από τις αρχές της δεκαετίας του 1940 έως τα μέσα της δεκαετίας του 2000. Οι πιο πρόσφατες χρονολογίες που αναφέρονταν στο υπολογιστικό φύλλο ήταν από τα τέλη Απριλίου, γεγονός που υποδηλώνει ότι τα κλεμμένα αρχεία έχουν ηλικία το πολύ μερικών μηνών.
Εν ενεργεία και πρώην αξιωματούχοι των ΗΠΑ δήλωσαν ότι τουλάχιστον τμήματα του δείγματος και ενδεχομένως το σύνολό του φαίνονταν να είναι αυθεντικά.
Από την εξέταση του δείγματος από τους «Times» προέκυψε ότι αυτό περιείχε διάφορα είδη ιδιωτικών προσωπικών δεδομένων, όπως:
– Τα ονόματα, τις διευθύνσεις κατοικίας, τους αριθμούς τηλεφώνου, τα επαγγελματικά email, τους αριθμούς Κοινωνικής Ασφάλισης (Social Security numbers), καθώς και τις ημερομηνίες γέννησης και πρόσληψης εν ενεργεία και πρώην προσωπικού του FBI.
– Ονόματα και αριθμούς επικοινωνίας συζύγων και άλλων προσώπων επαφής για περιπτώσεις έκτακτης ανάγκης, συμπεριλαμβανομένων, σε ορισμένες περιπτώσεις, γονέων, αδελφών, ακόμη και παιδιών.
– Αριθμούς ταυτοποίησης υπαλλήλων που χρησιμοποιούνται για το πρόγραμμα PreCheck της Υπηρεσίας Ασφάλειας Μεταφορών (TSA)· στοιχεία που θα μπορούσαν να βοηθήσουν κατασκόπους να παρακολουθούν τα δρομολόγια μετακίνησης πρακτόρων, συμπεριλαμβανομένων εκείνων που εργάζονται υπό κάλυψη.
– Ονόματα των μονάδων στις οποίες υπηρετεί το προσωπικό του FBI και τους τίτλους των θέσεών τους, καθώς και τα ονόματα των προϊσταμένων τους. Ενώ ορισμένες καταχωρίσεις αφορούν τμήματα ρουτίνας, άλλες αποκαλύπτουν εξαιρετικά ευαίσθητες αποστολές, όπως η αντικατασκοπεία, η δίωξη ναρκωτικών και διάφορα τμήματα που εστιάζουν σε απειλές εθνικής ασφάλειας από τη Ρωσία, την Κίνα και το Ιράν. Οι πράκτορες του FBI που κατέχουν τέτοιους ρόλους αναμένεται γενικά να προστατεύουν σχολαστικά το έργο τους σε αυτούς τους τομείς, ώστε να μην γίνονται οι ίδιοι στόχοι.
Επιπλέον, η ομάδα ShinyHunters δήλωσε ότι είχε κλέψει ιατρικά δεδομένα υπαλλήλων, συμπεριλαμβανομένων ψυχιατρικών αρχείων και εγγράφων που αφορούσαν εξετάσεις αίματος και ούρων. Ανέφερε επίσης ότι διέθετε επιπλέον αρχεία ελέγχου ιστορικού (background checks) των υπαλλήλων.
Πρώην αξιωματούχοι της υπηρεσίας και ειδικοί σε θέματα ασφάλειας δήλωσαν ότι τα δεδομένα που υπεκλάπησαν προκαλούν έντονη ανησυχία. Τα δεδομένα αυτά θα μπορούσαν επίσης να διευκολύνουν σημαντικά βίαιους εγκληματίες να εκδικηθούν πράκτορες του FBI που συνέβαλαν στη φυλάκισή τους. Όταν υποβάλλουν έγγραφα κατά υπόπτων για εγκληματικές ενέργειες, οι πράκτορες του FBI υπογράφουν τα αρχεία, αλλά συνήθως εκπαιδεύονται ώστε να μην επιτρέπουν τη διαρροή ευαίσθητων προσωπικών πληροφοριών στο διαδίκτυο.
«Δεν χρειάζεται ιδιαίτερη φαντασία για να φανταστεί κανείς σενάρια στα οποία εργαζόμενοι ή οι οικογένειές τους θα μπορούσαν να απειληθούν ή να υποστούν βλάβη από τη διαρροή αυτού του είδους πληροφοριών», δήλωσε ο Andrew Brandt, ερευνητής πληροφοριών απειλών στην εταιρεία κυβερνοασφάλειας Huntress. «Η μεγαλύτερη ανησυχία είναι μήπως η ομάδα ShinyHunters πουλήσει τα δεδομένα σε άλλες εγκληματικές οργανώσεις ή κρατικούς φορείς, οι οποίοι θα μπορούσαν να τα αξιοποιήσουν με πιο επιζήμιο τρόπο, αντί να τα δημοσιοποιήσουν οι ίδιοι».
Ειδικοί σε θέματα ασφάλειας επισήμαναν ότι, δεδομένου του όγκου και της έκτασης των αρχείων, αυτά θα είχαν τεράστια αξία αν περιέρχονταν στην κατοχή ξένων πρακτόρων. Οι τελευταίοι θα μπορούσαν να χρησιμοποιήσουν το υλικό για να συντάξουν λεπτομερείς φακέλους σχετικά με πράκτορες του FBI, συμπεριλαμβανομένων εκείνων που ενδέχεται να επιχειρούν υπό κάλυψη ή να αναλάβουν τέτοια καθήκοντα στο μέλλον και να τους παρακολουθούν επί χρόνια ή και δεκαετίες. Με τη βοήθεια της Τεχνητής Νοημοσύνης, πράκτορες ή χάκερ θα μπορούσαν επίσης να συνδυάσουν τις εν λόγω πληροφορίες με άλλα δεδομένα που έχουν ήδη διαρρεύσει και βρίσκονται στην κατοχή τους ή είναι εύκολα προσβάσιμα στο «σκοτεινό διαδίκτυο» (dark web).
«Οι παραβιάσεις δεδομένων δεν συμβαίνουν στο κενό», έγραψε ο Justin Sherman, ανώτερος συνεργάτης στο Κέντρο Στρατηγικών και Διεθνών Μελετών (CSIS), σε πρόσφατο άρθρο του, υποστηρίζοντας ότι διαφορετικά σύνολα δεδομένων που έχουν εκτεθεί μπορούν να συνδυαστούν και να αναλυθούν από εχθρικές υπηρεσίες πληροφοριών.
Ένα ιστορικό κενών ασφαλείας
Η κυβερνοεπίθεση αυτή αποτελεί απλώς το πιο πρόσφατο περιστατικό σε μια σειρά από ενοχλητικές αστοχίες ασφαλείας για το FBI.
Πριν από δύο χρόνια, κυβερνητικοί ερευνητές διαπίστωσαν ότι Κινέζοι κατάσκοποι είχαν παραβιάσει μεγάλα τμήματα των τηλεπικοινωνιακών υποδομών της χώρας, στο πλαίσιο μιας εκστρατείας κυβερνοεπιθέσεων γνωστής ως «Salt Typhoon». Μία από τις πιο συγκλονιστικές αποκαλύψεις ήταν ότι η παραβίαση αφορούσε ευαίσθητα δίκτυα υποκλοπών των εταιρειών Verizon και AT&T, τα οποία διαχειρίζονται εντολές παρακολούθησης εγκεκριμένες από δικαστήριο, επιτρέποντας στο FBI να παρακολουθεί υπόπτους για εγκληματικές ενέργειες εντός της χώρας.
Η Κίνα έχει αρνηθεί οποιαδήποτε εμπλοκή, ωστόσο αξιωματούχοι των αμερικανικών υπηρεσιών πληροφοριών θεώρησαν την παραβίαση αυτή ως μια αποτυχία αντικατασκοπείας ύψιστης σοβαρότητας, με επιπτώσεις στην εθνική ασφάλεια που ενδέχεται να διαρκέσουν χρόνια. Το γεγονός προκάλεσε τέτοια ανησυχία εντός του FBI, ώστε δόθηκαν οδηγίες στα τοπικά γραφεία της υπηρεσίας να ελέγξουν αν υπήρχε κίνδυνος αποκάλυψης των πληροφοριοδοτών τους και, εφόσον χρειαζόταν, να λάβουν μέτρα για τη διασφάλιση της ασφάλειάς τους.
Σύμφωνα με νυν και πρώην αξιωματούχους των ΗΠΑ, το FBI εξακολουθεί να μην έχει πλήρη εικόνα για την κλίμακα ή την έκταση της επιχείρησης «Salt Typhoon» και της συνακόλουθης έκθεσης των συστημάτων του σε κίνδυνο. Ωστόσο, η υπηρεσία δέχτηκε νέο πλήγμα την άνοιξη, όταν εντοπίστηκαν ξανά ύποπτοι Κινέζοι χάκερ μέσα σε δίκτυο που διατηρεί το FBI για την εκτέλεση εντολών εγχώριας παρακολούθησης.
Στην περίπτωση της ομάδας ShinyHunters, το FBI δεν δέχτηκε επίθεση από Κινέζους κατασκόπους, αλλά από μια διαβόητη συμμορία κυβερνοεγκληματιών. Η ηγεσία της υπηρεσίας είχε ήδη προειδοποιήσει το προσωπικό ότι χάκερ που συνδέονται με τη ShinyHunters και οι οποίοι είχαν εισβάλει στα συστήματα της AT&T το 2024 ενδέχεται να είχαν υποκλέψει αρχεία κλήσεων και γραπτών μηνυμάτων μηνών που αφορούσαν ορισμένους πράκτορες. Το γεγονός αυτό ενέτεινε τις ανησυχίες για πιθανή αποκάλυψη των πληροφοριοδοτών της υπηρεσίας, όπως είχε αναφέρει το Bloomberg πέρυσι.
Τα μέλη της ShinyHunters θεωρούνται εξαιρετικά ικανοί και τολμηροί αγγλόφωνοι χάκερ, οι οποίοι εκβιάζουν τα θύματά τους αποσπώντας εκατομμύρια δολάρια και καυχιούνται για τα κατορθώματά τους. Στην πρόσφατη επικοινωνία τους με την εφημερίδα The Times, οι χάκερ χρησιμοποίησαν τη βρετανική ορθογραφία για ορισμένες λέξεις.
Ένας Γάλλος υπήκοος, ο οποίος κατηγορήθηκε για συμμετοχή σε ορισμένες επιθέσεις της ShinyHunters, συνελήφθη στο Μαρόκο το 2022, εκδόθηκε στις Ηνωμένες Πολιτείες και καταδικάστηκε σε φυλάκιση τριών ετών. Άλλα ύποπτα μέλη της ομάδας συνελήφθησαν πέρυσι στη Γαλλία. Τη Δευτέρα, ο δημοσιογράφος Brian Krebs, ειδικός σε θέματα ασφάλειας, ανέφερε ότι οι αρχές στην Ολλανδία συνέλαβαν έναν 23χρονο, ήδη καταδικασμένο για κυβερνοέγκλημα, ως ύποπτο για συνδρομή σε κλοπές δεδομένων και εκβιασμούς που συνδέονται με την ομάδα ShinyHunters, μόλις λίγες ημέρες πριν από την παραβίαση του FBI. Σε απάντησή της τη Δευτέρα, η ομάδα ShinyHunters δήλωσε ότι ο Ολλανδός ύποπτος «δεν έχει καμία σχέση μαζί μας».
Το τοπικό γραφείο του FBI στο Ντάλας ηγείται της έρευνας για την ομάδα ShinyHunters και συνεργάζεται με διεθνείς εταίρους για τον εντοπισμό και τη σύλληψη άλλων μελών της, σύμφωνα με άτομα που γνωρίζουν την υπόθεση αλλά δεν ήταν εξουσιοδοτημένα να προβούν σε δημόσιες δηλώσεις.
Δεν είναι σαφές πώς ακριβώς η ομάδα ShinyHunters κατάφερε να πραγματοποιήσει την παραβίαση στο FBI. Η ομάδα δήλωσε ότι χρησιμοποίησε ένα σφάλμα κώδικα τύπου «zero-day» (δηλαδή ένα σφάλμα που δεν είχε εντοπιστεί προηγουμένως) στο λογισμικό Oracle PeopleSoft, μια εφαρμογή που χρησιμοποιούν οι εταιρείες για τη διαχείριση ανθρώπινου δυναμικού και οικονομικών πόρων.
Ωστόσο, ορισμένοι ερευνητές ασφάλειας υποστήριξαν ότι η υπόθεση ενδέχεται να είναι πιο περίπλοκη. Την Παρασκευή, η Google αποκάλυψε μέσω ανάρτησης σε ιστολόγιο ότι οι ομάδες της που ασχολούνται με την ανάλυση απειλών διαπίστωσαν πρόσφατα ότι η ShinyHunters αναζωπύρωσε μια εκστρατεία «μαζικής εκμετάλλευσης» ευπαθειών σε βάρος θυμάτων, χρησιμοποιώντας ένα σφάλμα στο Oracle PeopleSoft το οποίο είχε γνωστοποιηθεί δημόσια μαζί με τη σχετική ενημέρωση ασφαλείας τον Ιούνιο. Η ανάρτηση δεν αναφέρει την παραβίαση του FBI, αλλά άτομο που γνωρίζει την υπόθεση δήλωσε ότι οι ερευνητές πιστεύουν πως το εν λόγω γνωστό σφάλμα έπαιξε ρόλο στην κλοπή αρχείων προσωπικού από την ομάδα ShinyHunters.
Το σφάλμα κρίθηκε τόσο σημαντικό, ώστε η Υπηρεσία Ασφάλειας Κυβερνοχώρου και Υποδομών (CISA) το πρόσθεσε άμεσα στον κατάλογο γνωστών ευπαθειών υψηλού κινδύνου, τις οποίες οι ομοσπονδιακές υπηρεσίες καλούνται να αντιμετωπίσουν κατά προτεραιότητα.
«Αυτού του είδους η ευπάθεια αποτελεί συχνό δίαυλο επίθεσης για κακόβουλους δρώντες στον κυβερνοχώρο και ενέχει σημαντικούς κινδύνους για τις ομοσπονδιακές υποδομές», είχε δηλώσει τότε η CISA.